
Du jour au lendemain, votre mot de passe ne fonctionne plus. L’adresse e-mail du compte a changé, des publications étranges circulent sous votre nom, et vos amis reçoivent des demandes d’argent de votre part. Le piratage de compte Facebook n’a rien de nouveau, mais en 2026 les méthodes des pirates se sont affinées : e-mails qui passent les filtres, fausses fenêtres de connexion presque parfaites, messages qui imitent Meta ou un cabinet juridique. Voici les arnaques à connaître et les réflexes qui protègent vraiment votre compte.
Pourquoi les pirates visent-ils les comptes Facebook ?
Un compte Facebook vaut plus qu’il n’y paraît. Il donne accès à vos contacts, à votre messagerie, à vos pages et, pour les entreprises, à des comptes publicitaires. Selon l’analyse de Malwarebytes publiée en mai 2026, les comptes les plus visés sont les profils et pages liés aux activités professionnelles et publicitaires, parce que les criminels peuvent les monétiser : diffusion d’annonces frauduleuses, arnaques auprès des abonnés, ou revente de l’accès.
Si vous gérez une page d’entreprise, d’association ou de média, vous êtes donc une cible de choix. Une page piratée, c’est aussi une audience, une réputation et parfois un budget publicitaire qui changent de mains.
Les nouvelles arnaques de piratage Facebook en 2026
1. Les faux e-mails qui passent les filtres
Malwarebytes a décrit en mai 2026 une campagne de hameçonnage dans laquelle les messages sont envoyés depuis Google AppSheet, une plateforme de création d’applications sans code. Comme les e-mails partent d’une infrastructure réputée, ils passent les contrôles techniques habituels (SPF, DKIM, DMARC) et arrivent souvent dans la boîte de réception. Le contenu imite des avis de routine : infraction aux règles de la communauté, plainte pour droit d’auteur, vérification de compte.
D’après les chercheurs cités par Malwarebytes, cette campagne serait liée à une opération basée au Vietnam et aurait touché environ 30 000 comptes Facebook. Les pages de phishing collectent le mot de passe, les codes de double authentification et les données de récupération. Certains groupes proposent même de « récupérer » le compte contre paiement, après l’avoir eux-mêmes volé.
2. La fausse fenêtre de connexion (« Browser-in-the-Browser »)
Tom’s Guide a signalé en janvier 2026 la recrudescence d’une technique repérée dès 2022. Le principe : une page piégée affiche, à l’intérieur de la page elle-même, une fausse fenêtre de connexion Facebook qui imite une vraie pop-up du navigateur, avec son faux cadre et sa fausse barre d’adresse. Vous saisissez vos identifiants, et les pirates les récupèrent. Ils peuvent ensuite changer l’e-mail ou le numéro de téléphone du compte et vous en verrouiller l’accès.
Le piège commence souvent par un message alarmant, par e-mail, SMS ou notification, qui se présente comme venant de Meta ou d’un cabinet d’avocats : droit d’auteur, suspension imminente, vérification urgente. Le lien est parfois raccourci pour masquer sa destination, et la page d’arrivée peut afficher logos, mentions légales et même un CAPTCHA pour paraître sérieuse.
3. Le message d’alerte qui vise les administrateurs de pages
Cette arnaque est plus ancienne, mais elle circule toujours. Elle cible les administrateurs de pages avec un e-mail prétendant que leurs publications enfreignent les règles, notamment le droit d’auteur, et que la page sera supprimée si aucun recours n’est déposé rapidement. Le lien mène vers une fausse page qui réclame le nom, l’adresse e-mail et le mot de passe. L’urgence est le ressort principal : elle vous pousse à agir avant de réfléchir.
4. Le message d’un ami « qui a besoin d’aide »
Un compte déjà piraté sert de relais. Un contact vous envoie un lien, un « vote » à soutenir ou une demande urgente d’argent. Comme le message vient d’un nom que vous connaissez, la vigilance baisse. Je l’avais déjà décrit dans mon article sur une nouvelle arnaque Facebook qui fait des victimes : le piège repose sur la confiance, pas sur la technique.
Les signes qui doivent vous alerter
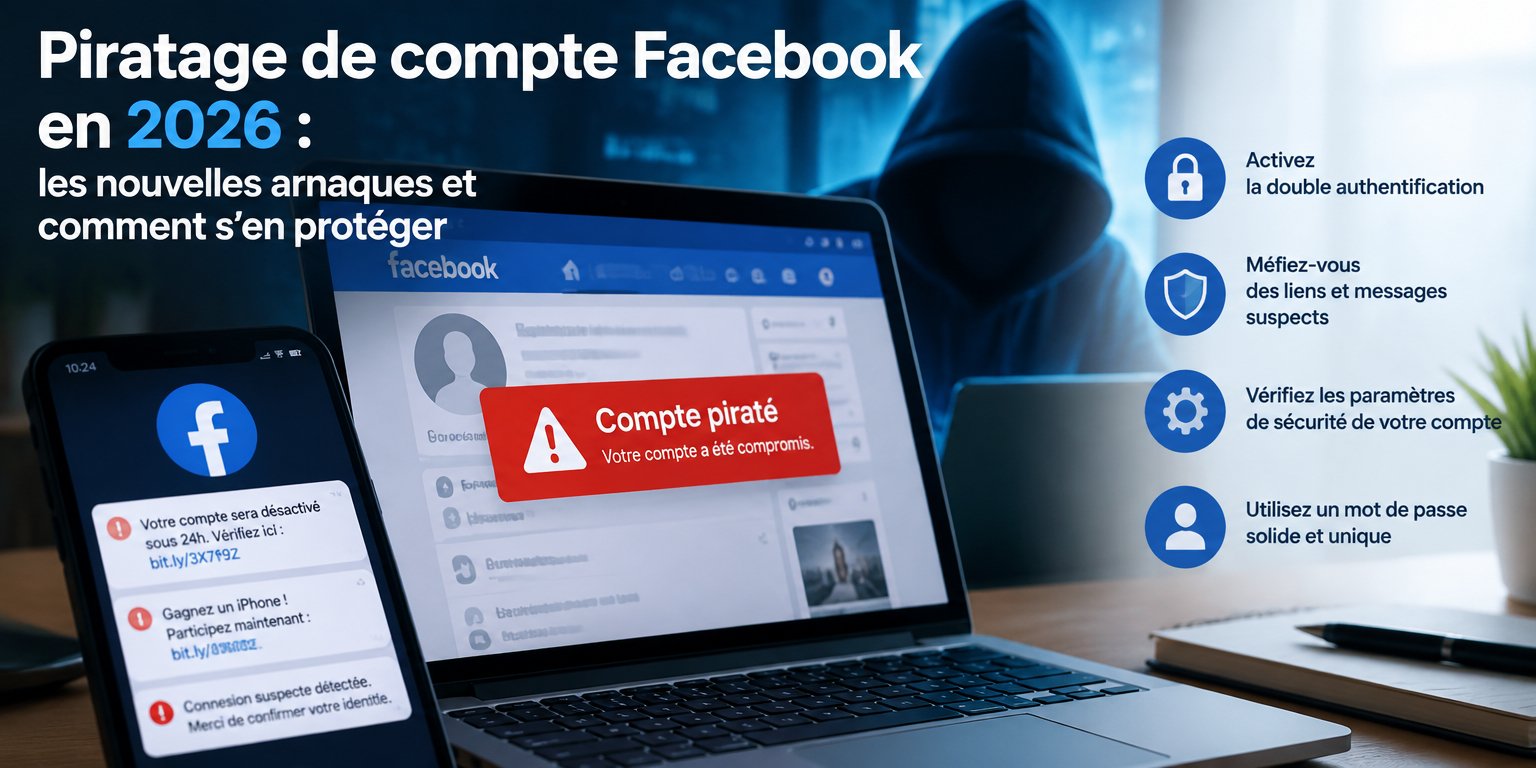
- Un message qui annonce que votre compte sera désactivé, bloqué ou sanctionné, avec un délai très court (par exemple 24 heures).
- Un expéditeur dont l’adresse ne correspond pas au domaine officiel de Facebook, ou qui demande de répondre vers une adresse Gmail.
- Un formulaire qui réclame d’un coup votre mot de passe, plusieurs codes de double authentification, votre date de naissance, votre téléphone et des photos de pièces d’identité.
- Un lien raccourci ou une adresse qui ressemble à celle de Facebook sans l’être exactement.
- Un message inhabituel d’un ami, surtout s’il contient un lien ou une demande d’argent.
Comment se protéger : les réflexes essentiels
Ne cliquez jamais sur le lien d’une alerte de sécurité
Le réflexe le plus efficace tient en une phrase : si un message vous annonce un problème sur votre compte, ne cliquez pas. Ouvrez vous-même l’application ou tapez l’adresse officielle dans votre navigateur, puis consultez vos notifications et l’état de votre compte. Une vraie alerte y apparaîtra.
Testez la fenêtre de connexion suspecte
Pour repérer une fausse pop-up, essayez de la déplacer hors de la page. Selon Tom’s Guide, une vraie fenêtre du navigateur peut sortir de l’onglet, alors qu’une fausse reste prisonnière de la page. Vérifiez aussi l’adresse affichée avant de saisir vos identifiants.
Activez la double authentification et les alertes de connexion
La double authentification bloque une grande partie des tentatives, même quand un mot de passe a fuité. Dans les paramètres de sécurité de Facebook, activez-la, puis activez aussi les alertes de connexion pour être prévenu quand un nouvel appareil ou un nouveau lieu apparaît. Gardez en tête qu’aucun code ne se partage : ni avec un « agent Meta », ni avec un ami.
Utilisez un mot de passe unique et solide
Réutiliser le même mot de passe sur plusieurs services est la porte ouverte aux pirates : une seule fuite suffit. Retrouvez mes conseils dans l’article Votre mot de passe est-il fiable ? et dans 6 règles pour vous protéger contre la cybercriminalité.
Limitez les accès sur vos pages
Si vous gérez une page ou un compte publicitaire, donnez le rôle d’administrateur au strict minimum de personnes, et retirez les accès de ceux qui n’en ont plus besoin (ancien stagiaire, ancien prestataire). Pour aller plus loin, relisez Facebook : comment éviter le piratage de son compte.
Que faire si votre compte est déjà piraté ?
Agissez vite et dans l’ordre :
- Rendez-vous sur la page officielle de récupération de Meta, facebook.com/hacked, et suivez les étapes proposées.
- Si vous avez saisi votre mot de passe sur un site douteux, changez-le immédiatement partout où vous l’utilisez.
- Vérifiez votre boîte e-mail : une modification d’adresse ou de numéro de téléphone a généralement laissé une trace.
- Prévenez vos contacts par un autre canal (appel, WhatsApp) pour qu’ils ignorent les messages envoyés en votre nom.
- Méfiez-vous des « services de récupération » proposés par des inconnus : certains font partie de l’arnaque.
J’ai détaillé la procédure dans deux guides complémentaires : comment savoir si son compte Facebook a été piraté et comment récupérer un compte Facebook piraté.
Conclusion
En 2026, les pirates ne cherchent plus seulement à vous tromper avec une page grossière : leurs e-mails passent les filtres, leurs fenêtres de connexion ressemblent à de vraies, et leurs messages jouent sur l’urgence. La parade reste pourtant simple : ne jamais cliquer sur une alerte, vérifier directement dans l’application, activer la double authentification et garder un mot de passe unique. Vous gérez une page ou une marque et vous voulez renforcer la sécurité de vos réseaux sociaux ? Contactez-moi pour en parler.
Sources : Malwarebytes (mai 2026), Tom’s Guide (janvier 2026), Phonandroid.